El rastro de Corea del Norte en el mayor robo de la historia: quién es Park Jin Hyok, el hacker más buscado del mundo
Volver a la edición
eldiario_es
8 de noviembre de 2026

El rastro de Corea del Norte en el mayor robo de la historia: quién es Park Jin Hyok, el hacker más buscado del mundo

El FBI vincula el desfalco de 6.300 millones en Binance con la red estatal del hacker responsable del virus WannaCry, pieza clave de la maquinaria con la que Kim Jong-un financia su programa armamentístico El hackeo a Binance se fraguó durante meses, con entrevistas de trabajo falsas a sus ingenieros incluidas Corea del Norte es un régimen aislado. Asfixiado por las sanciones internacionales y con unas fronteras clausuradas desde la pandemia, su comercio exterior oficial es prácticamente inexistente. Así, ¿cómo puede un régimen paria no solo subsistir, sino también financiar un costoso programa armamentístico que incluye misiles balísticos y arsenal nuclear? El apoyo de socios como China y Rusia es clave, pero el arma secreta de Pyongyang está en el ciberespacio. Internet, totalmente censurado para su población, se ha convertido en su salvavidas. Tal y como documenta el Grupo de Expertos de la ONU sobre Corea del Norte, cuyas investigaciones se detuvieron en 2024 por el veto de Rusia, el régimen de Kim Jong-un ha construido una estructura nacional dedicada a los ciberataques y al espionaje. Ha convertido el desfalco de criptomonedas, la extorsión digital y la venta de herramientas para el cibercrimen en una de sus principales fuentes de ingresos, apoyado en unidades de élite que trabajan al servicio de diversos brazos del gobierno. El rastro de sus hackers aparece en los 6.300 millones de dólares (unos 5.650 millones de euros) sustraídos a la criptoplataforma Binance a finales de octubre. El mayor robo de un solo golpe de la historia. Detrás, un nombre tristemente familiar para los investigadores: Park Jin Hyok. El rostro del cibercrimen norcoreano En el cartel de los más buscados del FBI, el rostro de Park Jin Hyok aparece enmarcado en una fotografía de carné con fondo azul, chaqueta marrón y camisa oscura. Ni siquiera la inteligencia estadounidense sabe decir qué edad tiene, aunque sitúa su fecha de nacimiento en algún momento entre 1981 y 1984. En los archivos policiales figura bajo múltiples identidades: desde variantes de su nombre real hasta alias como Kim Hyon Woo, Andoson David o Watson Henny. La descripción que hace de él el FBI está lejos de quitarle méritos. “Park Jin Hyok es un programador informático norcoreano presuntamente patrocinado por el Estado y acusado de formar parte de una trama criminal responsable de algunos de los ciberataques más graves de la historia”, dice su ficha. El asalto a Binance del pasado 29 de octubre ha devuelto su nombre a la primera línea de las investigaciones internacionales. El FBI no ha presentado una acusación individual contra Park por este golpe específico, preparado durante meses y que incluyó entrevistas de trabajo falsas a los ingenieros de Binance hasta lograr hackearlos. El aviso emitido por la agencia estadounidense atribuye esa operación a TraderTraitor. Así denomina Washington a una de las caretas que utiliza el conocido grupo Lazarus (APT38, en los registros de ciberseguridad). Es exactamente la misma conspiración criminal que Park lidera, según la acusación del Departamento de Justicia estadounidense. Todo empezó con una venganza El estreno de Park en las grandes operaciones internacionales documentadas por Estados Unidos llegó en noviembre de 2014 con el ataque contra Sony Pictures Entertainment. El detonante fue The Interview, una comedia de Hollywood sobre un complot de la CIA para asesinar al líder norcoreano Kim Jong-un. Pyongyang calificó la película de “locura provocativa e imprudente de EEUU” y en octubre envió una carta al Consejo de Seguridad Nacional estadounidense advirtiendo de que los responsables de difamar a su liderazgo recibirían “la debida represalia”. La venganza se gestó desde septiembre de 2014. Utilizando cuentas falsas, el grupo de Park rastreó a ejecutivos de Sony y a los actores de la película. Les enviaron enlaces con código malicioso camuflados como alertas de seguridad de Facebook, currículums de estudiantes de diseño o supuestas galerías de fotos de famosos desnudos. Cuando los infectaron, saltaron a los sistemas internos de Sony. Entonces desataron el caos. El equipo de Park configuró el hackeo para borrar el registro de arranque de miles de ordenadores de la compañía y bloquear sus pantallas con un audio de seis disparos y un grito. Después filtraron películas inéditas, datos financieros confidenciales y correos electrónicos privados de la dirección. Sony se vio obligada a desconectar unos 8.000 ordenadores. Para los investigadores, fue la primera gran demostración de cómo Corea del Norte iba a utilizar los ciberataques como instrumento de represalia geopolítica. El salto al dinero y los trabajadores falsos Mientras ejecutaban el sabotaje contra Sony en octubre de 2014, las mismas cuentas operativas controladas por el grupo de Park empezaron a rastrear bancos en Bangladés. Lo que comenzó como una herramienta de represalia política se transformó en una vía para saquear el sistema financiero internacional y obtener divisas fuertes para un Estado asfixiado por las sanciones. En enero y febrero de 2015, desde direcciones de correo falsas conectadas directamente con la infraestructura de Park, los hackers enviaron mensajes a empleados del Banco Central de Bangladés haciéndose pasar por un aspirante a un puesto de trabajo llamado Rasel Ahlam. “Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal”, decían los correos, que adjuntaban un enlace para descargar un supuesto currículum. Al menos tres trabajadores descargaron el archivo trampa. Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal Mensaje fraudulento de Park Los intrusos permanecieron ocultos dentro de la red del banco durante casi un año, avanzando lentamente para no levantar las sospechas de sus equipos de ciberseguridad. En enero de 2016, alcanzaron la pasarela informática con la que la entidad se conectaba a la red interbancaria mundial SWIFT. La aprovecharon para enviar órdenes de transferencias fraudulentas con las que lograron sustraer 81 millones de dólares. Solo los cazaron porque un apagado accidental de los servidores del banco inutilizó uno de los programas que utilizaban para ocultarse. Pero lo más valioso que obtuvieron fue el método. En los años siguientes, el grupo de Park lanzaría el ataque del falso aspirante contra bancos de Vietnam, Filipinas, Polonia, México, Sudamérica y África. La cuantía de los desfalcos nunca ha sido totalmente reconocida por las entidades, pero se estima en varios cientos de millones de dólares que, tras el debido proceso de blanqueo, acabaron en Corea del Norte. El devastador WannaCry La tercera etapa en el historial atribuido a Park y sus cómplices llegó el 12 de mayo de 2017 con WannaCry. Fue un ataque global de ransomware (secuestro de datos) que desató el caos a escala mundial. El programa cifraba los archivos de los ordenadores infectados y exigía un rescate de 300 dólares en bitcoins para devolver el acceso, una extorsión que se propagaba de forma automática y llegó a infectar más de 200.000 equipos en más de 150 países. Está considerado el mayor ciberataque contra el público general de la historia y el primer gran aviso de que, en un mundo donde todo está conectado, todo se vuelve vulnerable. Cayeron hospitales, instituciones públicas, sistemas críticos, universidades y todo tipo de empresas. La recuperación se extendió durante meses, con incontables archivos que se perdieron para siempre. La investigación reveló que solo unos cientos de víctimas pagaron, sumando un botín total de 140.000 dólares. Eso sí, WannaCry no tenía ningún mecanismo para desencriptar los archivos tras el pago, convirtiéndose también en el primer gran ejemplo de por qué nunca hay que aceptar los chantajes de los ciberdelincuentes. Otro detalle a menudo olvidado es que el programa de ataque de Park y su equipo se basó en una herramienta de explotación de vulnerabilidades desarrollada por la NSA. Un estándar para ciberatacar WannaCry fue el punto que permitió al FBI desenmascarar a Park y trazar su trayectoria. “En suma, el alcance y los daños de las intrusiones informáticas perpetradas y provocadas por los sujetos de esta investigación, incluido Park, son prácticamente incomparables”, reza la orden de arresto contra él emitida en 2018, que se ampliaría posteriormente en 2020: “debe ser considerado un riesgo internacional”. Nunca será detenido mientras el régimen de Kim Jong-un siga en pie. La investigación estadounidense une los actos de Park a las acusaciones contra el país. “El gobierno norcoreano, a través de un grupo patrocinado por el Estado, robó un banco central y a ciudadanos de otras naciones, tomó represalias contra la libertad de expresión para coartarla al otro lado del planeta y creó un malware destructivo que afectó indiscriminadamente a víctimas en más de 150 países, causando daños por valor de cientos de millones, si no miles de millones, de dólares”, acusó el entonces fiscal de Seguridad Nacional, John C. Demers. Tras WannaCry, Corea del Norte industrializó la fórmula empleada por Park y su equipo, centrándose en las plataformas de criptomonedas. Ingeniería social, falsas ofertas de empleo, robo de credenciales y meses de subterfugio antes de vaciar la caja. El mismo modus operandi denunciado ahora por Binance. Lo que comenzó hace una década como una operación de venganza por una comedia de Hollywood se ha convertido en el banco central en la sombra que financia los misiles y el arsenal nuclear de Pyongyang.

Por favor, actualiza tus datos de pago para que podamos renovar tu suscripción y sigas siendo socia/o de elDiario.es. Tu tarjeta caduca el . Te seguimos necesitando,

.

Parece que tuviste problemas para darte de alta como socio/a en elDiario.es. Termina el proceso en solo unos minutos. Te necesitamos más que nunca.

Tus datos de pago son erróneos o incompletos. Actualiza tus datos para renovar la cuota y no causar baja como socio/a de elDiario.es

Corea del Norte es un régimen aislado. Asfixiado por las sanciones internacionales y con unas fronteras clausuradas desde la pandemia, su comercio exterior oficial es prácticamente inexistente. Así, ¿cómo puede un régimen paria no solo subsistir, sino también financiar un costoso programa armamentístico que incluye misiles balísticos y arsenal nuclear? El apoyo de socios como China y Rusia es clave, pero el arma secreta de Pyongyang está en el ciberespacio. Internet, totalmente censurado para su población, se ha convertido en su salvavidas.

Supermercados en Europa y bases militares en EEUU: ¿qué está pasando con los hackeos a frigoríficos?

Tal y como documenta el Grupo de Expertos de la ONU sobre Corea del Norte, cuyas investigaciones se detuvieron en 2024 por el veto de Rusia, el régimen de Kim Jong-un ha construido una estructura nacional dedicada a los ciberataques y al espionaje. Ha convertido el desfalco de criptomonedas, la extorsión digital y la venta de herramientas para el cibercrimen en una de sus principales fuentes de ingresos, apoyado en unidades de élite que trabajan al servicio de diversos brazos del gobierno.

El rastro de sus hackers aparece en los 6.300 millones de dólares (unos 5.650 millones de euros) sustraídos a la criptoplataforma Binance a finales de octubre. El mayor robo de un solo golpe de la historia. Detrás, un nombre tristemente familiar para los investigadores: Park Jin Hyok.

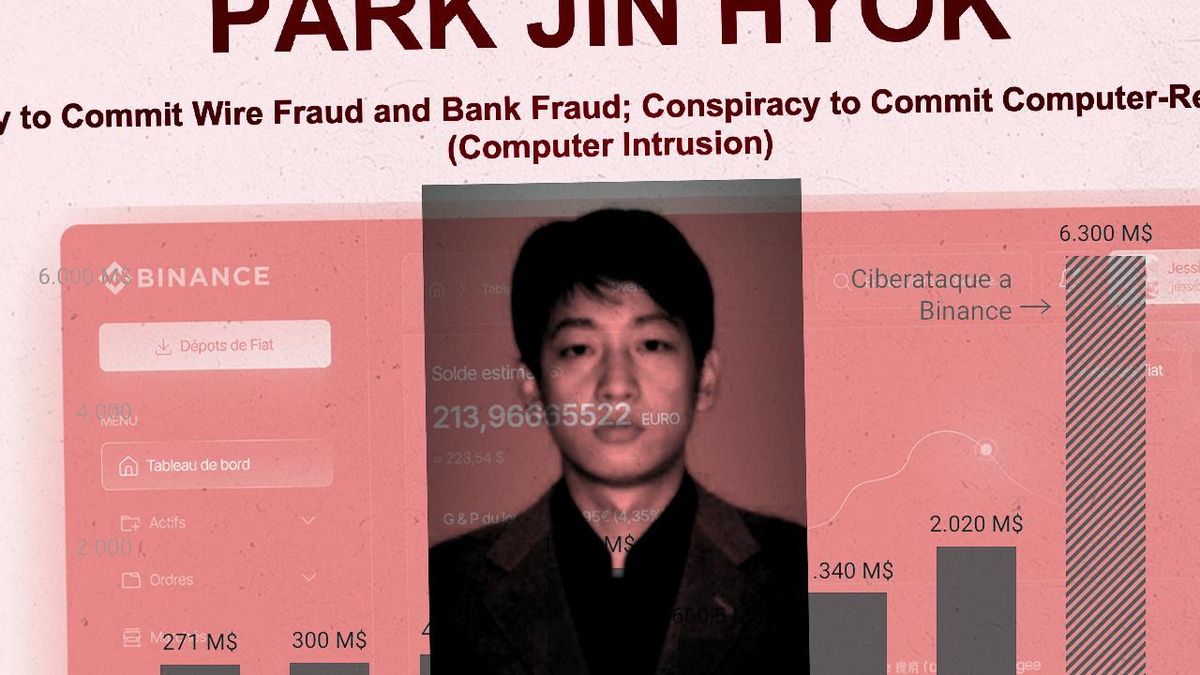
En el cartel de los más buscados del FBI, el rostro de Park Jin Hyok aparece enmarcado en una fotografía de carné con fondo azul, chaqueta marrón y camisa oscura. Ni siquiera la inteligencia estadounidense sabe decir qué edad tiene, aunque sitúa su fecha de nacimiento en algún momento entre 1981 y 1984. En los archivos policiales figura bajo múltiples identidades: desde variantes de su nombre real hasta alias como Kim Hyon Woo, Andoson David o Watson Henny.

La descripción que hace de él el FBI está lejos de quitarle méritos. “Park Jin Hyok es un programador informático norcoreano presuntamente patrocinado por el Estado y acusado de formar parte de una trama criminal responsable de algunos de los ciberataques más graves de la historia”, dice su ficha. El asalto a Binance del pasado 29 de octubre ha devuelto su nombre a la primera línea de las investigaciones internacionales.

El FBI no ha presentado una acusación individual contra Park por este golpe específico, preparado durante meses y que incluyó entrevistas de trabajo falsas a los ingenieros de Binance hasta lograr hackearlos. El aviso emitido por la agencia estadounidense atribuye esa operación a TraderTraitor. Así denomina Washington a una de las caretas que utiliza el conocido grupo Lazarus (APT38, en los registros de ciberseguridad). Es exactamente la misma conspiración criminal que Park lidera, según la acusación del Departamento de Justicia estadounidense.

El estreno de Park en las grandes operaciones internacionales documentadas por Estados Unidos llegó en noviembre de 2014 con el ataque contra Sony Pictures Entertainment. El detonante fue The Interview, una comedia de Hollywood sobre un complot de la CIA para asesinar al líder norcoreano Kim Jong-un. Pyongyang calificó la película de “locura provocativa e imprudente de EEUU” y en octubre envió una carta al Consejo de Seguridad Nacional estadounidense advirtiendo de que los responsables de difamar a su liderazgo recibirían “la debida represalia”.

La venganza se gestó desde septiembre de 2014. Utilizando cuentas falsas, el grupo de Park rastreó a ejecutivos de Sony y a los actores de la película. Les enviaron enlaces con código malicioso camuflados como alertas de seguridad de Facebook, currículums de estudiantes de diseño o supuestas galerías de fotos de famosos desnudos. Cuando los infectaron, saltaron a los sistemas internos de Sony. Entonces desataron el caos.

El equipo de Park configuró el hackeo para borrar el registro de arranque de miles de ordenadores de la compañía y bloquear sus pantallas con un audio de seis disparos y un grito. Después filtraron películas inéditas, datos financieros confidenciales y correos electrónicos privados de la dirección. Sony se vio obligada a desconectar unos 8.000 ordenadores. Para los investigadores, fue la primera gran demostración de cómo Corea del Norte iba a utilizar los ciberataques como instrumento de represalia geopolítica.

Mientras ejecutaban el sabotaje contra Sony en octubre de 2014, las mismas cuentas operativas controladas por el grupo de Park empezaron a rastrear bancos en Bangladés. Lo que comenzó como una herramienta de represalia política se transformó en una vía para saquear el sistema financiero internacional y obtener divisas fuertes para un Estado asfixiado por las sanciones.

En enero y febrero de 2015, desde direcciones de correo falsas conectadas directamente con la infraestructura de Park, los hackers enviaron mensajes a empleados del Banco Central de Bangladés haciéndose pasar por un aspirante a un puesto de trabajo llamado Rasel Ahlam. “Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal”, decían los correos, que adjuntaban un enlace para descargar un supuesto currículum. Al menos tres trabajadores descargaron el archivo trampa.

Continúa la lectura estratégica

Accede a la nota completa y mantente a la vanguardia de los movimientos financieros globales.

Leer artículo en eldiario_es

Nevaco Report — Monitoreo en tiempo real de mercados globales y análisis macroeconómico.

También podría interesarte

Empleados de las cárnicas denuncian presiones por la huelga: "Dicen que nos quitarán 250 euros al día si no vamos"
eldiario_es

Empleados de las cárnicas denuncian presiones por la huelga: "Dicen que nos quitarán 250 euros al día si no vamos"

El sindicato UGT-FICA advierte de que algunos trabajadores han recibido mensajes sobre posibles represalias si se suman al paro estatal convocado en el sector del 9 al 13 de noviembre que coincide, además, con la huelga por la vivienda del 11N El sector cárnico se prepara para la huelga: “No estamos dispuestos a seguir siendo trabajadores a la carta” Las presiones empresariales para que los trabajadores no secunden una huelga siguen siendo una realidad. En el sector cárnico, CCOO y UGT han convocado cinco jornadas de paro en toda España, del 9 al 13 de noviembre, una movilización que coincidirá el próximo miércoles con la huelga por la vivienda. Sin embargo, desde UGT-FICA de Catalunya denuncian que los empleados de algunas compañías de esta industria están recibiendo mensajes que les advierten de posibles represalias si se suman a la protesta. La huelga en las cárnicas, una industria de peso en la economía catalana que acumula polémicas laborales y medioambientales, reclama mejoras para las plantillas tras el bloqueo de las negociaciones con las patronales para renovar el convenio colectivo estatal. La UGT asegura que en los últimos días se han sucedido llamadas, reuniones y comunicaciones en las que se ha advertido a los trabajadores de las posibles consecuencias de secundar la huelga. Entre ellas, menciones a despidos vinculados a una hipotética pérdida de clientes por el seguimiento del paro. El sindicato considera que estas prácticas son “absolutamente intolerables” y recuerda que el derecho a la huelga está reconocido tanto por la Constitución como por la legislación laboral. La secretaria del sector agroalimentario de UGT-FICA de Catalunya, Alicia Buil, explica que han detectado casos de cargos intermedios que preguntan a los trabajadores si tienen intención de hacer huelga, así como intentos de algunas compañías de cerrar acuerdos a la baja con los comités de empresa para desactivar la movilización. “Es un sector en el que hay muchas personas extranjeras recién llegadas y muchas de ellas no conocen sus derechos y tienen miedo”, señala. El sindicato prefiere no dar por ahora los nombres de las empresas implicadas, pero asegura que está recopilando pruebas para denunciar estas presiones ante la Inspección de Trabajo. “Esto también es un toque de atención”, advierte Buil. Un trabajador del sector que pide mantener el anonimato relata cómo han llegado estas presiones a algunos de sus compañeros: “Los coordinadores [de la sala de despiece] dicen que nos quitarán 250 euros por cada día que no vayamos a trabajar”, explica. Según las tablas salariales del último convenio, para el periodo 2024-2025, un oficial de primera del sector cárnico cobra 21.393 euros anuales de sueldo base. Con este rango salarial, un empleado dejaría de percibir alrededor de 80 euros en su nómina por ausentarse de su empleo durante una jornada, una cifra que dista mucho de los mencionados 250 euros. “Los encargados están hablando con la gente para convencerles de que no vamos a conseguir nada. Te meten miedo diciendo que, si la empresa pierde clientes, luego tendrán que prescindir de trabajadores”, afirma este empleado. El secretario general de CCOO de Industria del Vallès Oriental, Maresme y Osona, César Palacios, señala que su organización no ha detectado estas presiones “con tanta intensidad” en las empresas en las que tienen representación sindical. No obstante, sí tiene constancia de que se producen más en centros de trabajo donde no hay comité de empresa. “La simple pregunta de si vendrás a trabajar o no ese día ya condiciona”, añade. La industria cárnica española cerró 2025 con una facturación superior a los 42.000 millones de euros y genera más de 124.000 empleos directos, según datos de la Asociación Nacional de Industrias de la Carne de España (ANICE). Esta entidad y la Federación Empresarial de Carnes e Industrias Cárnicas (FECIC), las dos patronales que negocian el nuevo convenio del sector, denuncian la “irresponsabilidad” de CCOO y UGT por bloquear el acuerdo con su convocatoria estatal de paros. De hecho, han presentado una demanda contra ambos sindicatos ante la Audiencia Nacional por una “presunta vulneración del deber de negociar de buena fe”, que ya ha sido admitida a trámite. Sobre las presuntas presiones a los trabajadores, el secretario general de FECIC, Ignasi Pons, asegura que las organizaciones del sector entienden que “el derecho a la huelga se debe respetar, tanto para quien quiere hacerla como para quien no”. El directivo considera que estos hechos podrían responder a “un caso puntual” y niega que reflejen el clima generalizado en el sector. “No tengo esta percepción. El viernes estuve reunido con los delegados sindicales para intentar desbloquear el paro y este tema ni salió”, afirma. Subidas salariales y menos sobrecarga laboral Entre las principales reivindicaciones de esta huelga para el nuevo convenio colectivo destacan las subidas salariales que permitan compensar el encarecimiento del coste de la vida y repartir con las plantillas los mayores beneficios que, según estas organizaciones, han obtenido las empresas del sector en los últimos años. La propuesta de CCOO y UGT en la mesa negociadora pasa por un incremento salarial mínimo del 5% anual durante los tres años de vigencia del convenio (2026, 2027 y 2028). Los sindicatos también exigen recuperar la cláusula de revisión salarial, que permitiría ajustar los incrementos pactados a la evolución del IPC. Frente a estas demandas, la última oferta de la patronal tras una reunión de seis horas el pasado viernes es una subida del 4% para 2026, acompañada de “una cláusula de revisión salarial sin tope”, así como incrementos del 2,5% para 2027 y del 2% para 2028 y 2029 (proponen alargar un año más el convenio), con mecanismos adicionales de revisión salarial de hasta el 2,5% para cada uno de estos tres ejercicios. “Nos hemos pasado un año haciendo propuestas y todo ha parecido poco”, lamenta Pons, de FECIC. Más allá de las reclamaciones salariales, los sindicatos rechazan la propuesta de la patronal de ampliar la bolsa de horas hasta las 165. Este mecanismo permite reducir la jornada en épocas del año con menos actividad y ampliarla cuando aumenta la producción. Actualmente, esta bolsa es de 145 horas y la jornada diaria máxima está fijada en diez horas. CCOO y UGT también coinciden en su preocupación por los elevados ritmos de trabajo. “Queremos saber qué velocidad se está exigiendo en las líneas de sacrificio”, reclama Palacios. El representante sindical recuerda que se trata de una profesión en la que se utilizan herramientas peligrosas, como cuchillos muy afilados, y advierte de que la sobrecarga laboral puede aumentar el riesgo de accidentes laborales. El sector cárnico arrastró durante años la polémica por el uso de falsos autónomos contratados a través de cooperativas de trabajo, una práctica que generó conflictos laborales y actuaciones de la Inspección de Trabajo y que las empresas se comprometieron a corregir. “Nos achacan que hay mucho absentismo en el sector, pero la gente no aguanta cinco días a la semana al ritmo al que se la somete”, sostiene un trabajador. Asegura que las plantillas y los salarios no han crecido al mismo ritmo que la producción de una industria que ha seguido expandiéndose pese a contextos adversos, como el brote de peste porcina africana (PPA). “Cuando abrió la planta de despiece donde trabajo empezamos procesando 2.000 cerdos y ahora llegamos a los 4.500”, explica. Pons replica que “la situación del sector es la que es” y recuerda que algunas empresas —como el matadero Patel, en Osona (Barcelona)— están ahora en ERTE por el impacto de PPA, que ha afectado a sus exportaciones. “La facturación es una cosa y el margen es otra”, concluye el directivo.

8 nov 2026